Como usar autenticação em duas etapas com segurança
Entenda como usar autenticação em duas etapas para adicionar uma camada importante de proteção às suas contas. Veja como escolher entre aplicativo, SMS, chave física ou confirmação no aparelho, guardar códigos de recuperação e evitar golpes durante a configuração.
Senhas continuam sendo a primeira barreira de proteção para e-mail, redes sociais, bancos, lojas e muitos outros serviços digitais. Porém, uma senha pode vazar em uma invasão, ser descoberta em um golpe de phishing ou ser reutilizada em um site comprometido. Por isso, contar apenas com ela não é suficiente para proteger informações e contas importantes.
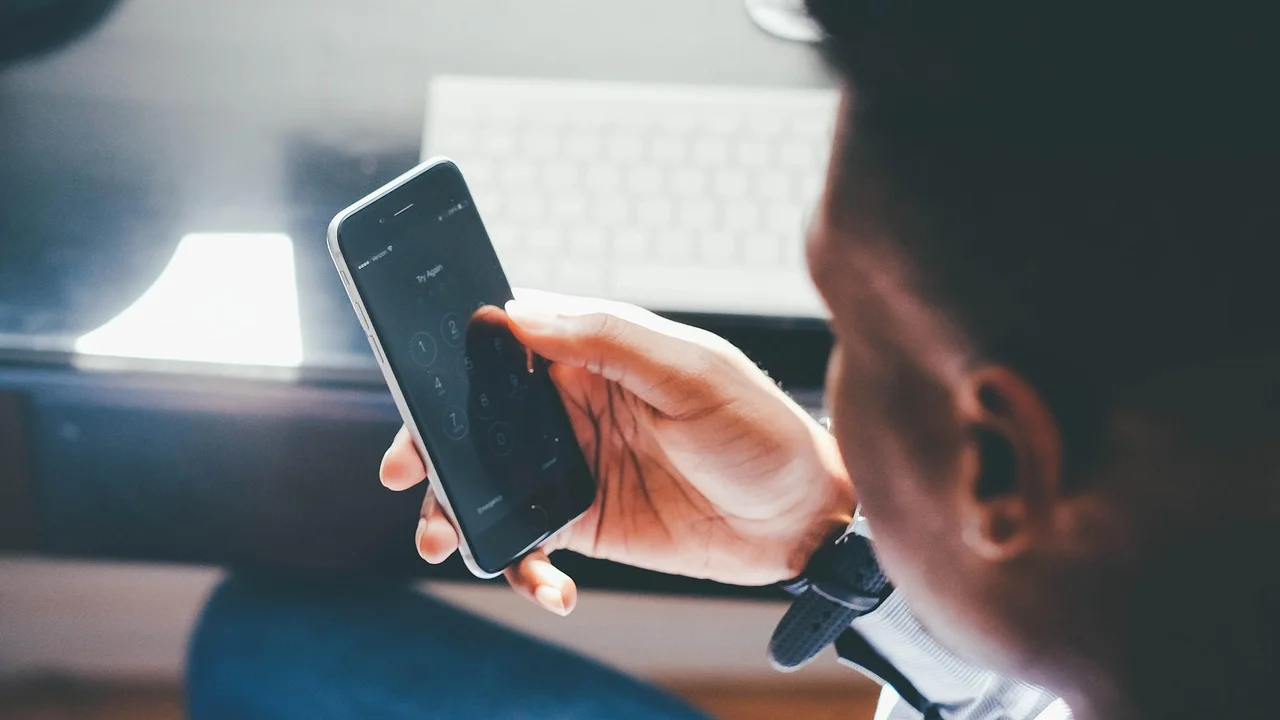
A autenticação em duas etapas, também chamada de autenticação de dois fatores ou 2FA, acrescenta uma confirmação extra no login. Em vez de informar somente a senha, a pessoa precisa apresentar outro elemento de verificação, como um código temporário gerado no celular, uma aprovação em um aplicativo ou uma chave de segurança física.
Entender como usar autenticação em duas etapas ajuda a reduzir o risco de acessos não autorizados, mas a medida precisa ser configurada com atenção. A escolha do método, o armazenamento dos códigos de recuperação e o cuidado com tentativas de golpe fazem diferença para proteger a conta sem dificultar o próprio acesso.
O que é autenticação em duas etapas e por que ela importa
A autenticação em duas etapas exige duas provas diferentes de que você é a pessoa autorizada a entrar na conta. Em geral, a primeira é algo que você sabe, ou seja, a senha. A segunda pode ser algo que você possui, como o celular, um aplicativo autenticador ou uma chave de segurança. Em alguns sistemas, também pode ser algo inerente a você, como biometria para liberar uma confirmação já vinculada ao aparelho.
Na prática, se alguém obtiver sua senha, ainda terá de superar a segunda etapa. Isso não torna uma conta invulnerável, pois existem golpes sofisticados e situações de perda do aparelho, mas aumenta muito a dificuldade de um acesso indevido. A proteção é especialmente relevante para o e-mail principal, que frequentemente serve para redefinir senhas de outros serviços.
Uma camada extra, não uma senha substituta
É importante não tratar a autenticação em duas etapas como motivo para usar senhas fracas. A conta deve continuar protegida por uma senha longa, exclusiva e difícil de adivinhar. Repetir a mesma senha em vários serviços é um risco porque um vazamento em um único site pode abrir caminho para tentativas de login em outras plataformas.
O ideal é combinar senha exclusiva com autenticação em duas etapas e, quando possível, um gerenciador de senhas confiável. Esse conjunto diminui a dependência da memória, reduz a repetição de credenciais e ajuda a identificar páginas falsas, já que gerenciadores costumam preencher dados apenas no endereço correto salvo pelo usuário.
“Use senhas fortes e únicas para todas as contas.”
Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil (CERT.br)
Conheça os principais métodos de verificação
Os serviços podem oferecer mais de uma modalidade de autenticação. Sempre que houver escolha, vale priorizar as opções que ofereçam melhor proteção e que sejam viáveis para sua rotina. Ter métodos alternativos cadastrados também pode evitar bloqueios caso você troque de celular, fique sem bateria ou perca o dispositivo.
Não existe uma solução idêntica para todos os casos. Uma conta usada todos os dias pode funcionar bem com notificações no celular e aplicativo autenticador. Já uma conta muito sensível, como a do e-mail principal ou de serviços financeiros, pode justificar o uso adicional de uma chave de segurança física, quando compatível.
| Método | Como funciona | Vantagens | Cuidados principais |
|---|---|---|---|
| Aplicativo autenticador | Gera códigos temporários no aparelho. | Funciona mesmo sem sinal de celular, após a configuração. | Faça backup ou transfira as contas antes de trocar de aparelho. |
| Notificação no celular | Solicita aprovação de um login no dispositivo vinculado. | É prática e dispensa digitar códigos em muitos casos. | Recuse pedidos inesperados e proteja a tela do celular. |
| SMS | Envia um código por mensagem de texto. | É simples e amplamente disponível. | É preferível ter opção mais forte; cuidado com troca indevida de chip. |
| Chave de segurança | Usa dispositivo físico por USB, NFC ou Bluetooth. | Oferece forte proteção contra muitos golpes de phishing. | Cadastre uma chave reserva e guarde-a em local seguro. |
| Códigos de recuperação | São códigos de uso emergencial fornecidos pelo serviço. | Permitem recuperar o acesso sem o método principal. | Guarde fora do celular e nunca compartilhe. |
Aplicativo autenticador
Aplicativos autenticadores geram códigos temporários, normalmente alterados a cada poucos segundos. Na configuração, o site exibe um QR code ou uma chave alfanumérica; o aplicativo registra essa informação e passa a criar os códigos necessários para aquele serviço. Entre as alternativas, esse é um método bastante usado por combinar praticidade e proteção.
Antes de apagar ou formatar o celular, verifique como o aplicativo escolhido faz backup e transferência das contas. Alguns permitem sincronização protegida; outros exigem exportação manual ou o uso de códigos de recuperação fornecidos pelos sites. Ignorar essa etapa é uma causa comum de perda de acesso.
SMS e ligação telefônica
Receber um código por SMS é melhor do que não usar uma segunda etapa, sobretudo quando o serviço não oferece outras opções. No entanto, esse método pode ficar mais exposto a fraudes envolvendo a linha telefônica, como transferências indevidas de número para outro chip. Por isso, quando houver aplicativo autenticador, chave física ou confirmação no aparelho, essas alternativas costumam ser preferíveis.
Se o SMS for o único recurso disponível, proteja também a conta da operadora, use senha ou PIN de atendimento quando existir e desconfie de uma perda repentina de sinal sem explicação. Esse tipo de ocorrência merece contato imediato com a operadora para verificar a situação da linha.
Como ativar a proteção passo a passo
Os nomes dos menus variam entre plataformas, mas o caminho costuma ser semelhante: configurações da conta, segurança, login ou privacidade. Procure por expressões como “verificação em duas etapas”, “autenticação de dois fatores” ou “2FA”. Faça a configuração diretamente pelo aplicativo oficial ou digitando o endereço do serviço no navegador, em vez de seguir links recebidos por mensagens.
Reserve alguns minutos e realize o processo em um dispositivo seguro, atualizado e sob seu controle. Não é recomendável configurar a proteção em computadores públicos, redes desconhecidas ou aparelhos emprestados, porque você poderá expor códigos, QR codes ou dados de recuperação.
- Entre na conta pelo site ou aplicativo oficial e abra as configurações de segurança.
- Localize a opção de autenticação em duas etapas e leia quais métodos o serviço aceita.
- Escolha primeiro o método principal, dando preferência ao aplicativo autenticador, à chave de segurança ou à confirmação no aparelho quando disponíveis.
- Escaneie o QR code ou siga as instruções apresentadas, sem enviar a imagem a ninguém.
- Digite o código de teste ou aprove a solicitação para confirmar que a configuração funciona.
- Cadastre pelo menos uma alternativa de acesso, como outro aplicativo, chave reserva ou códigos de recuperação.
- Salve os códigos de recuperação em local protegido e revise os dispositivos conectados à conta.
Após ativar o recurso, faça um teste simples: saia da conta em um navegador que não seja o principal e entre novamente. Assim, você confirma se o código é solicitado e se consegue concluí-lo. Não faça isso sem ter os códigos de recuperação guardados ou um método alternativo já preparado.
Como guardar códigos de recuperação sem criar novos riscos
Os códigos de recuperação são uma parte essencial da configuração. Eles funcionam como uma chave reserva caso você perca o celular, não consiga receber SMS ou tenha dificuldade para usar o aplicativo autenticador. Cada serviço define suas regras: alguns fornecem uma lista de códigos de uso único; outros permitem gerar novos códigos quando necessário.
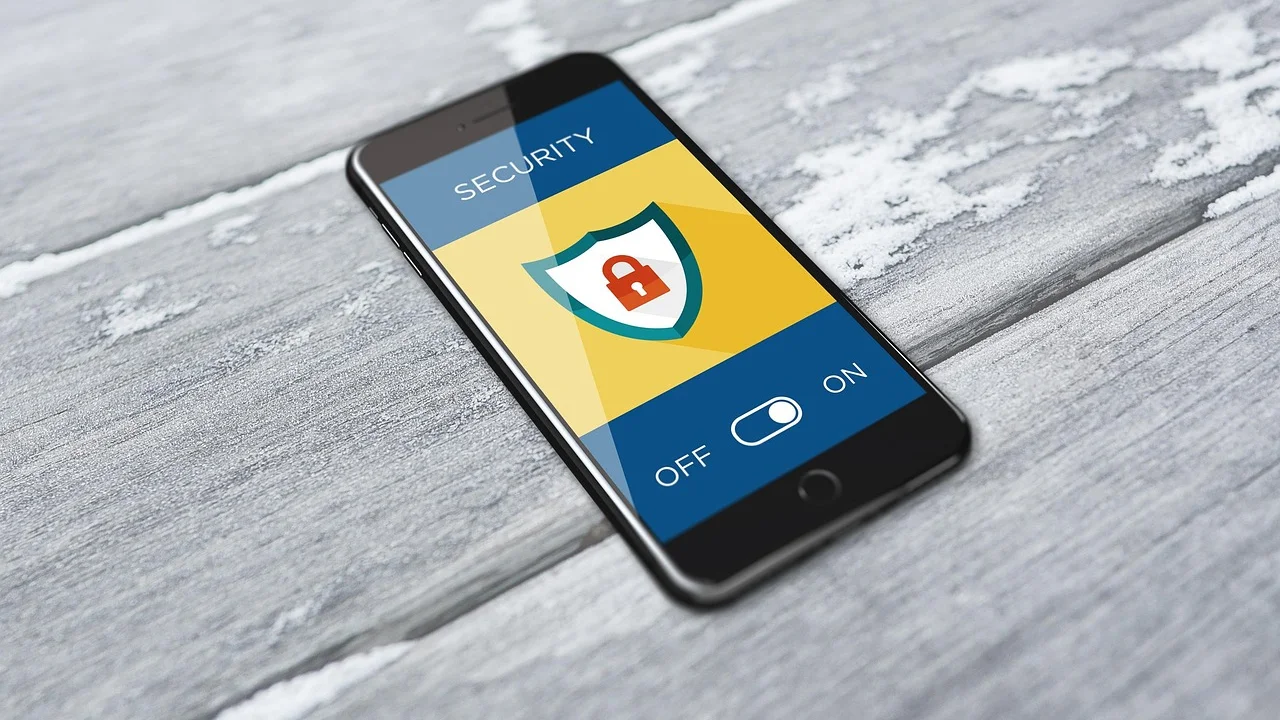
O erro mais comum é salvar esses códigos apenas em uma captura de tela no próprio telefone usado para autenticar. Se o aparelho for perdido, roubado, danificado ou bloqueado, você poderá ficar sem acesso ao código e à conta ao mesmo tempo. O objetivo é manter uma cópia protegida em outro local.
- Anote os códigos em papel e guarde-o em local seguro, seco e de acesso restrito.
- Armazene-os em um gerenciador de senhas protegido por senha forte e, se disponível, pela própria autenticação em duas etapas.
- Evite enviar códigos por e-mail comum, aplicativos de conversa ou mensagens para si mesmo.
- Não deixe a lista em fotos, anotações desbloqueadas ou arquivos com nome óbvio no celular.
- Se usar um código de recuperação, gere uma nova lista assim que recuperar o acesso à conta.
Também vale registrar, de maneira segura, qual método está associado a cada conta. Não é necessário anotar senhas em locais inseguros, mas saber que determinado serviço usa um autenticador, uma chave física ou uma notificação ajuda em uma situação de emergência. Mantenha essas informações atualizadas após trocar de dispositivo.
Cuidados ao trocar, perder ou vender o celular
Trocar de aparelho sem planejamento pode interromper o acesso a várias contas. Antes de transferir dados, abra o aplicativo autenticador antigo e consulte as opções de migração. Alguns aplicativos permitem exportar as contas para o novo celular; outros exigem que você entre em cada serviço e cadastre o novo dispositivo individualmente.
O caminho mais seguro é fazer a mudança enquanto ainda tem os dois aparelhos, a senha das contas e os códigos de recuperação disponíveis. Depois de configurar o novo telefone, teste alguns logins importantes e confirme que os códigos ou notificações chegam corretamente. Só então remova os métodos vinculados ao aparelho antigo.
Se o aparelho foi perdido ou roubado
Em caso de perda ou roubo, aja rapidamente. Use outro dispositivo confiável para trocar a senha do e-mail principal, encerrar sessões desconhecidas e revisar os métodos de recuperação. Se o aparelho tinha acesso sem bloqueio adequado, considere que aplicativos e notificações podem estar expostos.
Bloqueie ou localize o celular pelos recursos oferecidos pelo sistema operacional, entre em contato com a operadora para proteger o chip e use os códigos de recuperação para entrar nas contas mais importantes. Em situações que envolvam contas bancárias, siga também os canais oficiais da instituição financeira. O portal do Governo Federal sobre segurança digital reúne orientações gerais úteis para navegar e se proteger no ambiente online.
Como reconhecer golpes que tentam contornar a segunda etapa
A autenticação em duas etapas protege melhor quando você não entrega a confirmação a um golpista. Criminosos podem criar páginas de login falsas, enviar mensagens urgentes ou ligar se passando por suporte técnico para pedir códigos. O código temporário é pessoal: fornecê-lo a outra pessoa pode permitir que ela conclua um login em andamento.
Desconfie especialmente de avisos que pressionam você a agir depressa: “sua conta será bloqueada”, “detectamos uma compra”, “confirme agora” ou “envie o código para validar sua identidade”. Empresas legítimas podem enviar alertas de segurança, mas não precisam que você revele por telefone, e-mail ou conversa os códigos que recebe para entrar em sua própria conta.
Fadiga de notificações
Alguns golpes exploram repetidas notificações de aprovação no celular. A pessoa recebe muitos pedidos e, cansada ou confusa, aprova um deles. Para se proteger, recuse qualquer solicitação que não tenha sido iniciada por você e, se os avisos continuarem, troque imediatamente a senha da conta e revise os dispositivos conectados.
Quando a plataforma mostrar um número no computador e pedir que você confirme o mesmo número no celular, compare os dados com calma. Essa verificação reduz aprovações acidentais. Também mantenha o bloqueio de tela ativado no telefone e não entregue o aparelho desbloqueado a desconhecidos.
Outro cuidado é conferir o endereço do site antes de digitar senha ou código. Endereços muito parecidos com o original, erros de escrita, domínios estranhos e páginas que pedem informações além do necessário são sinais de alerta. Para compreender termos e princípios básicos desse tipo de proteção, consulte o verbete sobre autenticação de dois fatores.
Rotina de revisão para manter as contas protegidas
Configurar a autenticação é o começo, não o fim dos cuidados. De tempos em tempos, revise os dispositivos conectados às contas, os números de telefone cadastrados, os e-mails de recuperação e os métodos de verificação. Remova computadores antigos, celulares vendidos, perfis de trabalho que não usa mais e qualquer sessão que você não reconheça.
Priorize uma ordem de proteção. Comece pelo e-mail principal, depois contas bancárias e de pagamento, armazenamento de arquivos, redes sociais e serviços de compras. Quem assume o controle do e-mail pode tentar redefinir senhas de diversas outras contas; por isso, ele deve ter senha exclusiva, recuperação atualizada e autenticação em duas etapas ativa.
Checklist prático de segurança
Uma revisão simples evita que medidas importantes fiquem esquecidas. Faça esse acompanhamento depois de mudanças relevantes, como troca de telefone, alteração de número, viagem, perda de dispositivo ou suspeita de tentativa de login.
- Confirme se a senha do e-mail principal é única e forte.
- Verifique se a autenticação em duas etapas continua ativa.
- Teste o método principal e um método alternativo de acesso.
- Atualize códigos de recuperação e confira onde estão guardados.
- Revogue sessões e aparelhos que não pertencem mais a você.
- Analise alertas de login e altere a senha diante de qualquer atividade suspeita.
Perguntas frequentes
A autenticação em duas etapas é igual a uma senha?
Não. A senha é normalmente a primeira forma de identificação, enquanto a autenticação em duas etapas adiciona uma prova extra, como um código temporário, uma notificação no celular ou uma chave física. As duas proteções devem ser usadas em conjunto.
É seguro usar SMS para receber códigos?
O SMS é uma alternativa útil quando não há outro método, mas pode ser menos resistente a certos tipos de fraude relacionados à linha telefônica. Quando o serviço disponibilizar aplicativo autenticador, chave de segurança ou confirmação no aparelho, considere essas opções como método principal e mantenha o SMS apenas como reserva, se necessário.
O que fazer se eu perder o celular com o aplicativo autenticador?
Use os códigos de recuperação ou outro método alternativo previamente cadastrado para entrar na conta. Em seguida, remova o aparelho perdido das configurações de segurança, cadastre o novo telefone e gere novos códigos de recuperação. Se não tiver alternativa, siga o processo oficial de recuperação de cada serviço.
Posso informar um código de autenticação ao suporte?
Não. Códigos temporários e códigos de recuperação não devem ser compartilhados por telefone, e-mail, redes sociais ou mensagens. Um atendimento legítimo não precisa que você revele um código recebido para permitir acesso à sua própria conta.
Conclusão
Usar autenticação em duas etapas é uma das medidas mais efetivas e acessíveis para reforçar a segurança das contas digitais. O recurso impede que uma senha vazada, reutilizada ou descoberta seja suficiente para entrar em e-mail, redes sociais, serviços de compras e outras plataformas importantes.
Para obter bons resultados, escolha um método adequado, mantenha senhas exclusivas, guarde códigos de recuperação fora do celular e desconfie de qualquer pedido de código ou aprovação que não tenha partido de você. Uma configuração cuidadosa, acompanhada de revisões periódicas, torna a rotina digital mais segura e reduz o impacto de imprevistos.
Referências
- CERT.br — Cartilha de Segurança para Internet.
- Google Safety Center — Verificação em duas etapas.
- Microsoft Support — Sobre verificação em duas etapas.
- Agência CISA — Multi-Factor Authentication.
Escrito por
Editor-chefe e redator
Editor-chefe do Boletim Pecuário, escreve tutoriais e guias de tecnologia com foco em clareza, pesquisa cuidadosa e aplicação prática no dia a dia.